VA Scan หรือ Pentest? ทางเลือกที่องค์กรควรรู้
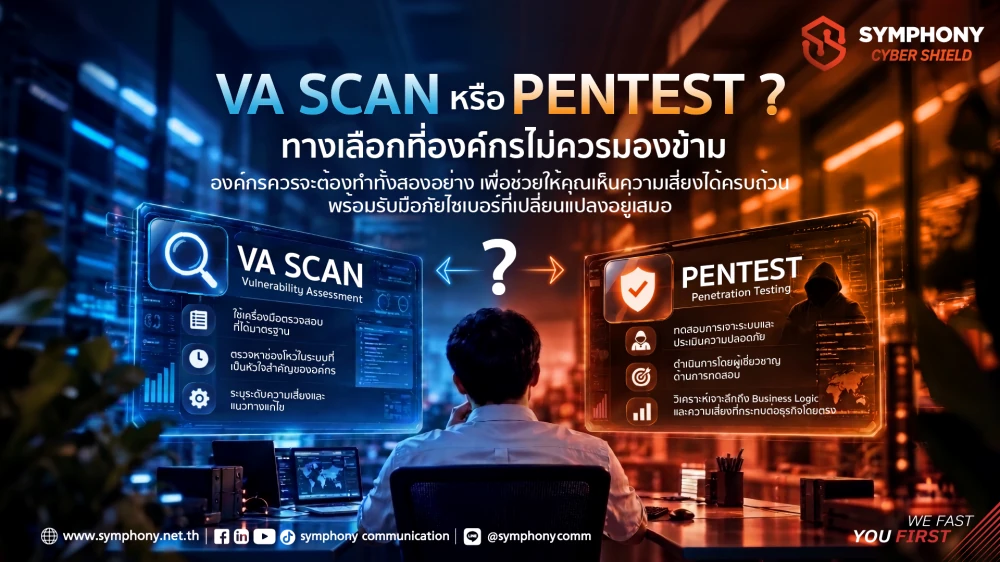
“ทำ VA Scan แล้ว... สรุปปีนี้ยังต้องทำ Pentest อีกไหม?” หรือ “ถ้าเพิ่งทำ Pentest ไป จะข้ามรอบ VA Scan ได้หรือเปล่า?”
นี่คือคำถามที่ IT Manager หลายคนมักจะโดนบอร์ดบริหารหรือฝ่ายบัญชีตั้งข้อสงสัย เวลายื่นขออนุมัติงบประมาณด้าน Cybersecurity ประจำปี
เพราะเมื่อมองจากภายนอก Vulnerability Assessment (VA Scan) และ Penetration Testing (Pentest) ดูเหมือนจะทำหน้าที่คล้ายกัน คือ “ตรวจหาช่องโหว่ของระบบ”
แล้วทำไมองค์กรถึงต้องทำทั้งสองอย่าง?
คำตอบคือ VA Scan และ Pentest มีเป้าหมาย วิธีการ และระดับความลึกที่แตกต่างกัน และในหลายองค์กร การใช้ทั้งสองแนวทางร่วมกันช่วยให้เห็นความเสี่ยงได้ครบถ้วนกว่าการเลือกทำเพียงอย่างใดอย่างหนึ่ง
ยิ่งในปัจจุบันที่องค์กรต้องให้ความสำคัญกับทั้ง Cybersecurity, Risk Management และ Compliance การเข้าใจความแตกต่างระหว่างสองวิธีนี้จึงไม่ใช่แค่เรื่องของ “เทคนิค” แต่เป็นส่วนหนึ่งของการวางแผนบริหารความเสี่ยงด้านไซเบอร์ขององค์กร
VA Scan vs Pentest ต่างกันอย่างไร?
| หัวข้อ | Vulnerability Assessment | Penetration Testing |
|---|---|---|
| 1. เป้าหมายหลัก | ค้นหาและระบุช่องโหว่ที่อาจมีอยู่ในระบบ | จำลองการโจมตีเพื่อทดสอบว่าช่องโหว่สามารถถูกนำไปใช้โจมตีได้จริงหรือไม่ และอาจสร้างผลกระทบอย่างไร |
| 2. ผู้ดำเนินงาน | ใช้ Automated Tools เป็นหลัก ร่วมกับการตรวจสอบและวิเคราะห์ผล | ใช้ผู้เชี่ยวชาญด้าน Security หรือ Ethical Hacker เป็นหลัก ร่วมกับเครื่องมือเฉพาะทาง |
| 3. รูปแบบผลลัพธ์ | รายงานรายการช่องโหว่ ระดับความรุนแรง และข้อมูลสำหรับนำไปแก้ไข โดยผลจากเครื่องมืออาจต้องผ่านการตรวจสอบ False Positive เพิ่มเติม | รายงานผลการทดสอบเชิงลึก หลักฐานการทดสอบ (Proof of Concept ตามขอบเขตที่กำหนด) ผลกระทบ และแนวทางแก้ไข |
| 4. ความถี่ | สามารถทำได้เป็นประจำ เช่น รายเดือน รายไตรมาส หรือหลังมีการเปลี่ยนแปลงระบบสำคัญ ตามระดับความเสี่ยงขององค์กร | มักกำหนดเป็นรอบตามความเสี่ยง ข้อกำหนด มาตรฐาน หรือเมื่อมีการเปลี่ยนแปลงระบบที่สำคัญ |
| 5. จุดเด่น | ตรวจสอบระบบในวงกว้างได้รวดเร็ว เหมาะกับการติดตามช่องโหว่อย่างต่อเนื่อง | ตรวจสอบได้ลึกกว่า และช่วยพิสูจน์ว่าช่องโหว่หรือเส้นทางการโจมตีสามารถนำไปสู่ผลกระทบจริงได้หรือไม่ |
พูดง่ายๆ คือ
VA Scan ช่วยตอบว่า “ระบบของเรามีช่องโหว่อะไรบ้าง?”
ส่วน Pentest ช่วยตอบต่อว่า “ถ้ามีคนพยายามโจมตีจริง เขาสามารถใช้ช่องโหว่เหล่านั้นไปได้ไกลแค่ไหน?”
ดังนั้น ทั้งสองวิธีจึงไม่ได้ถูกออกแบบมาเพื่อทดแทนกันโดยตรง แต่สามารถทำงานร่วมกันเพื่อสร้างภาพความเสี่ยงที่ชัดเจนยิ่งขึ้น
แล้วทำ VA Scan อย่างเดียวไม่ได้หรือ?
VA Scan มีข้อดีตรงที่สามารถตรวจสอบระบบจำนวนมากได้อย่างรวดเร็ว และเหมาะกับการทำเป็นประจำเพื่อค้นหาช่องโหว่ที่เกิดขึ้นใหม่
ตัวอย่างเช่น เมื่อมีการติดตั้ง Software ใหม่ เปลี่ยน Configuration อัปเดตระบบ หรือมีการเปิดเผยช่องโหว่ใหม่ ระบบที่เคยปลอดภัยในเดือนก่อนอาจมีความเสี่ยงเพิ่มขึ้นได้
อย่างไรก็ตาม Automated Scanner ไม่ได้เข้าใจ Business Logic หรือบริบทของระบบทั้งหมดเหมือนผู้เชี่ยวชาญ และผลการ Scan บางรายการอาจเป็น False Positive ที่ต้องผ่านการวิเคราะห์เพิ่มเติม
นี่คือจุดที่ Pentest เข้ามาเติมเต็ม
Pentester สามารถนำข้อมูลจากช่องโหว่มาวิเคราะห์ในบริบทของระบบจริง จำลองวิธีคิดและเทคนิคของผู้โจมตี และทดสอบภายใต้ขอบเขตที่ได้รับอนุญาต เพื่อประเมินว่า ช่องโหว่นั้นสามารถถูกนำไปใช้โจมตีจริงได้หรือไม่ และอาจส่งผลกระทบต่อธุรกิจมากเพียงใด
แล้วถ้าทำ Pentest แล้ว ยังต้องทำ VA Scan อีกไหม?
ลองมอง Pentest เป็น ภาพถ่ายความปลอดภัยของระบบ ณ ช่วงเวลาหนึ่ง หรือ Point-in-Time Assessment
วันที่ทำ Pentest ระบบอาจได้รับการตรวจสอบเรียบร้อยแล้ว แต่หลังจากนั้นองค์กรยังคงมีการเปลี่ยนแปลงอยู่ตลอดเวลา
มีการเพิ่ม Server ใหม่ มีการติดตั้ง Application ใหม่ มีการเปลี่ยน Configuration มี Patch ใหม่ และที่สำคัญ... มีช่องโหว่ใหม่ถูกค้นพบอยู่เสมอ
ดังนั้น การผ่าน Pentest ในวันนี้ ไม่ได้หมายความว่าระบบจะไม่มีช่องโหว่ใหม่เกิดขึ้นในอีกหลายเดือนข้างหน้า
การทำ VA Scan เป็นระยะระหว่างรอบ Pentest จึงช่วยให้องค์กรสามารถติดตาม Vulnerability ที่เกิดขึ้นใหม่ และลดช่วงเวลาที่ช่องโหว่อาจคงอยู่ในระบบโดยไม่มีใครตรวจพบ
ไม่ใช่แค่เรื่อง Security แต่ต้องมองถึง Compliance
นอกเหนือจากความปลอดภัยทางเทคนิคแล้ว อีกเรื่องที่ IT Manager ต้องอธิบายกับผู้บริหารคือ Cybersecurity Compliance และ Risk Management
ประเทศไทยมีทั้ง พระราชบัญญัติการรักษาความมั่นคงปลอดภัยไซเบอร์ พ.ศ. 2562 รวมถึงกฎหมาย หลักเกณฑ์ และมาตรฐานที่เกี่ยวข้องกับการรักษาความมั่นคงปลอดภัยของระบบและข้อมูล ซึ่งข้อกำหนดที่องค์กรต้องปฏิบัติจริงอาจแตกต่างกันตามประเภทธุรกิจ ลักษณะระบบ ข้อมูลที่ดูแล และสถานะขององค์กร
1. สำหรับหน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศ (CII)
หน่วยงานที่เข้าข่าย Critical Information Infrastructure (CII) มีหน้าที่และข้อกำหนดด้านการบริหารความเสี่ยงและการรักษาความมั่นคงปลอดภัยไซเบอร์ตามกฎหมายและหลักเกณฑ์ที่เกี่ยวข้อง
การประเมิน Vulnerability และการทดสอบความมั่นคงปลอดภัยจึงเป็นเครื่องมือสำคัญที่สามารถนำมาใช้ประกอบกระบวนการบริหารความเสี่ยงและแสดงให้เห็นถึงความพร้อมในการรับมือภัยคุกคาม หรือ Cyber Resilience
อย่างไรก็ตาม รูปแบบและความถี่ของการประเมินควรกำหนดตามข้อกำหนดที่ใช้กับแต่ละองค์กร รวมถึงมาตรฐานและระดับความเสี่ยงของระบบนั้นๆ
2. เชื่อมโยงกับการคุ้มครองข้อมูลส่วนบุคคล
สำหรับองค์กรที่ประมวลผลข้อมูลส่วนบุคคล การรักษาความมั่นคงปลอดภัยของระบบถือเป็นอีกหนึ่งประเด็นสำคัญภายใต้ PDPA
องค์กรจึงควรมีมาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสมกับความเสี่ยง เพื่อช่วยป้องกันการสูญหาย การเข้าถึง การใช้ การเปลี่ยนแปลง หรือการเปิดเผยข้อมูลส่วนบุคคลโดยมิชอบ
VA Scan และ Pentest สามารถเป็นส่วนหนึ่งของมาตรการด้าน Cybersecurity ที่ช่วยให้องค์กรค้นหาและจัดการช่องโหว่ก่อนที่จะถูกนำไปใช้โจมตี ซึ่งช่วยลดความเสี่ยงของ Data Breach รวมถึงผลกระทบด้านธุรกิจ กฎหมาย และความเชื่อมั่นของลูกค้า
ตอบผู้บริหารอย่างไร เมื่อต้องของบทั้ง VA Scan และ Pentest?
แทนที่จะอธิบายว่า “ต้องทำเพราะฝ่าย IT บอกว่าจำเป็น” ลองอธิบายในมุมของ Business Risk ให้ชัดเจนขึ้นว่า
“Pentest เป็นการประเมินความปลอดภัยเชิงลึก ณ ช่วงเวลาหนึ่ง เพื่อดูว่าหากมีผู้โจมตีพยายามเจาะระบบจริง จะสามารถสร้างผลกระทบได้มากแค่ไหน ขณะที่ช่องโหว่ใหม่สามารถเกิดขึ้นได้ตลอดทั้งปี การทำ VA Scan อย่างสม่ำเสมอจึงช่วยตรวจหาความเสี่ยงที่เกิดขึ้นระหว่างรอบ Pentest ทำให้องค์กรสามารถจัดการช่องโหว่ได้เร็วขึ้น และลดโอกาสที่ความเสี่ยงเล็กๆ จะพัฒนาไปเป็น Security Incident หรือ Data Breach”
เมื่อมองในมุมนี้ Budget สำหรับ VA Scan และ Pentest จึงไม่ใช่การลงทุนกับงานสองอย่างที่ซ้ำซ้อนกัน แต่เป็นการใช้เครื่องมือคนละประเภทเพื่อจัดการความเสี่ยงในแต่ละช่วงเวลา
VA Scan = ตรวจหาอย่างต่อเนื่อง Pentest = ทดสอบเชิงลึก
และเมื่อนำทั้งสองแนวทางมาใช้ร่วมกับการ Patch, Remediation และติดตามผลอย่างเป็นระบบ ก็จะช่วยให้องค์กรบริหาร Vulnerability ได้อย่างมีประสิทธิภาพมากขึ้น
ยกระดับ Cybersecurity ให้องค์กรอย่างเป็นระบบ
ไม่ว่าคุณกำลังวางแผนทำ Vulnerability Assessment (VA Scan) เพื่อตรวจสอบและติดตามช่องโหว่ของระบบอย่างต่อเนื่อง หรือต้องการผู้เชี่ยวชาญด้าน Penetration Testing (Pentest) เพื่อทดสอบความแข็งแกร่งของระบบในสถานการณ์จำลองการโจมตีจริง
SYMPHONY พร้อมให้คำปรึกษาและช่วยออกแบบแนวทางการตรวจสอบ Cybersecurity ให้เหมาะสมกับระบบ ระดับความเสี่ยง ข้อกำหนดที่เกี่ยวข้อง และงบประมาณขององค์กร
เพราะเป้าหมายไม่ใช่เพียงแค่ “ตรวจให้ผ่าน” แต่คือการรู้ว่าความเสี่ยงอยู่ตรงไหน และจัดการกับมันก่อนที่จะกลายเป็นเหตุการณ์จริง
พูดคุยกับทีมผู้เชี่ยวชาญของ SYMPHONY เพื่อวางแผน VA Scan และ Penetration Testing สำหรับองค์กรของคุณ
สนใจรับคำปรึกษาด้าน Managed Cybersecurity สำหรับองค์กร
📧 salessecurity@symphony.net.th
☎️ 02 101 1111
